
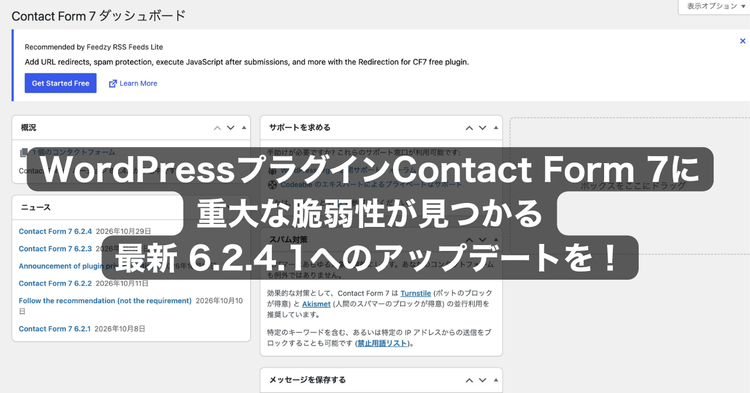
WordPressの超定番お問い合せフォーム用プラグイン Contact Form 7 に重大な脆弱性が見つかり、修正版が公開されています。
Contact Form 7に重大な脆弱性が見つかる
Contact Form 7の公式サイトでの報告は以下の通りです。
問題の概要
今回修正したのは任意のファイルが認証なくアップロードされる問題です。攻撃者が Contact Form 7 6.2 から 6.2.3 に見られる複数の欠陥を組み合わせて利用することにより、本来ならバリデーションロジックによりブロックされるはずのファイルをアップロードでき、また本来なら送信直後に削除されるはずのファイルを維持することが可能になります。
理論上、ファイルアップロード項目を持つフォームがあり、且つディレクトリの中身をリスト公開する設定になっている HTTP サーバー上でホストされる、すべてのサイトが攻撃の対象になり得ます。
Contact Form 7 6.2.4
セキュリティ対策Labでは詳細と対策を開設したページを公開しています。
開発元によると、Contact Form 7 6.2~6.2.3には、ファイルアップロード時の検証と送信後の一時ファイル削除に関係する複数の欠陥があります。攻撃者がこれらを組み合わせて悪用すると、通常は受け付けないファイルをアップロードできるほか、送信直後に削除されるべきファイルをサーバー上に保持できる可能性があります。
公式告知は、理論上の攻撃対象として「ファイルアップロード項目を持つフォーム」と「ディレクトリの内容を一覧表示するHTTPサーバー設定」の組み合わせを明示しています。ただし、すべてのContact Form 7導入サイトで直ちに任意のPHPコードが実行できると公表されたわけではありません。ファイルの公開範囲やサーバー上での実行可否は、運用環境の構成にも左右されます。
WordPressの問い合わせフォーム用プラグイン Contact Form 7に認証不要の任意ファイルアップロードの脆弱性、6.2.4で修正 最新6.2.4.1への更新を推奨
WordPressの問い合わせフォーム用プラグイン Contact Form 7に認証不要の任意ファイルアップロードの脆弱性、6.2.4で修正 最新6.2.4.1への更新を推奨|セキュリティニュースのセキュリティ対策Lab
Contact Form 7の6.2~6.2.3に認証不要の任意ファイルアップロード脆弱性。2026年10月29日に6.2.4で修正され、6.2.4.1も公開。影響条件や拡張子の仕様変更、WordPress・PHPの要件、管理者の対策を解説

最新版 6.2.4.1へのアップデートを!
今回発見された脆弱性に対応した修正版 6.2.4.1が公開されていますので、至急アップデートしましょう。
Contact Form 7 6.2.4 | Contact Form 7 [日本語]
Contact Form 7 バージョン 6.2.4 が公開されました。これはいくつかのセキュリティ修正および…


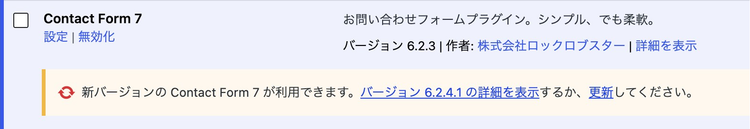
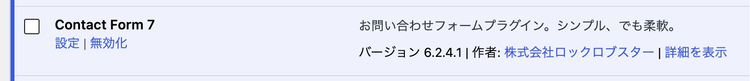
なお、Contact Form 7の最新版は、PHP 8.3が必須になっていますので、PHPのバージョン確認もお忘れなく!